清朝云资源网

博客

  • 6月23日,星期五,在这里每天60秒读懂世界!

    6月23日,农历五月初六,星期五!

    在这里,每天60秒读懂世界!

    1、中央气象台发布今年首个高温橙色预警:多地超过40℃,未来十天,京津冀、河南、山东、内蒙古等地有高温灾害中风险,户外活动注意中暑或热射病;

    2、知名品牌"拉夏贝尔"正式破产清算:曾实现营收超百亿元,巅峰时近万家门店;

    据“上海破产法庭”微信号,新疆拉夏贝尔服饰股份有限公司(拉夏贝尔)因不能清偿到期债务,并且明显缺乏清偿能力,经债权人申请,上海市第三中级人民法院裁定受理拉夏贝尔破产清算,并指定北京市金杜律师事务所上海分所担任管理人。截至目前,管理人已审查确认债权金额343155990.54元,涉及133家债权人

    3、宁夏银川烧烤店爆炸事故已致31死7伤,报警人反映更换阀门过程中发生爆炸,目击者:正值用餐高峰,二楼有KTV包间,墙和楼梯炸没了,不少人困在二楼难以逃生。官方通报:店长、股东等9名责任人被控制,并冻结其资产,开展为期一月的安全生产大排查大整治行动;

    据“银川发布”6月22日上午最新消息,6月21日20时40分许,银川市兴庆区民族南街富洋烧烤店操作间液化石油气(液化气罐)泄漏引发爆炸,造成38人伤亡,其中31人经抢救无效死亡,7人正在全力救治中(危重1人、中度烧伤2人、轻症2人、玻璃划伤2人)。

    4、22日上午,广东揭阳一龙舟训练时发生侧翻事故,30余人落水,1人死亡1人失联2人受伤;

    6月22日上午,广东省揭阳市榕城区登岗镇,一条龙舟在训练时发生侧翻,30余人落水,致1人死亡1人失联。

    5、台媒:台防务部门称一艘美海岸警卫队舰船22日凌晨通过台湾海峡。中国海警:全程跟监警戒,依法依规应对处置;

    6、法国外长访问南非,称马克龙希望参加2023年金砖峰会。俄方回应:他不是合适的嘉宾;

    据法国媒体报道,法国外长科隆纳20日在访问南非时表示,法国总统马克龙希望参加今年8月在南非举行的金砖国家领导人第十五次会晤。南非外交部当日证实了这一消息。

    7、全球外汇储备最新占比:欧元份额上升了0.5个百分点,占20.5%,稳居第二位;

    欧洲央行当地时间21日发布题为《欧元的国际作用》的报告。报告称,2022年欧元在各国外汇储备中的份额上升了0.5个百分点,占20.5%,稳居第二位。

    8、特斯拉市值一日蒸发475亿美元(约3410.5亿人民币),分析师称其汽车价格或进一步下调;

    截至美股6月21日收盘,美股三大指数集体收跌道指跌0.3%,纳指跌1.21%,标普500指数跌0.52%,热门科技股特斯拉(TSLA)跌5.45%,报收259.46美元,一日蒸发475亿美元(约合3405亿元人民币)。

    9、外媒:美农业部批准两公司售人造鸡肉,为全美首例,目前只销往餐厅,暂时不在超市等零售店出售;

    报道称,此次得到美国农业部批准销售人造肉的两家公司是 Upside Foods 和 Good Meat,其相关生产设备已获得食品安全许可,两家公司将在近日开始对部分餐厅供应人造鸡肉。目前,两家公司未透露有哪些餐厅采用了他们的人造鸡肉产品。

    10、美媒:韩预计明年开始全面部署萨德;法国巴黎市中心爆炸事故已致37伤,其中4人重伤;

    据美国《华尔街日报》网站6月21日报道,韩国全面部署美国导弹防御系统“萨德”所面临的障碍已“完全清除”。

    11、巴以紧张局势加剧:以色列宣布在约旦河西岸犹太人定居点新建千套住房;

    12、当地21日,俄罗斯达吉斯坦共和国发生一起大巴车与货车相撞事故,造成8死16伤;

    当地时间6月21日,俄罗斯紧急情况部达吉斯坦共和国紧急情况总局发布消息,当天在达吉斯坦共和国发生一起大巴车与货车相撞事故。事故已造成8人死亡,16人受伤。

    13、美国海岸警卫队:泰坦尼克探险潜水器氧气已耗尽,失踪5人面临窒息危机。外媒: 失联潜艇早前就被曝安全隐患;

    潜水艇使用一种称为二氧化碳洗涤的过程。这是通过化学方式使用苏打石灰来捕获并去除空气中的二氧化碳,以保持安全的呼吸环境。二氧化碳是无色无味的,环境中的水平对人类并不构成直接的危险。但在封闭的空间里,它们可能会构成威胁。

    14、外媒:当地21日,欧盟同意对俄罗斯实施第11次最新一揽子制裁,第三国对俄出口或遭惩罚;

    15、俄方:当地22日凌晨,乌军袭击连接赫尔松与克里米亚的琼加尔大桥,交通被迫改道;

    【微语】别人怎么看你,和你毫无关系;你要怎么活,也和别人毫无关系。

  • 6月22日,星期四,在这里每天60秒读懂世界!

    6月22日,农历五月初五,星期四!

    在这里,每天60秒读懂世界!

    1、教育部:建立高校毕业生毕业去向登记制度;三部门:新能源汽车免征购置税延续至2025年底,2026-2027年减半征收;

    2、广州拟限行"电驴":不到6人就拥有1辆,远超道路承载能力;广西南宁:拟定降低收费、延时免费等措施优化停车管理;

    3、21日晚上,宁夏银川一烧烤店发生爆炸,现场明火已经扑灭,有人员受伤,现场群众:烧烤店一楼煤气罐先发生爆炸,又把二楼的天然气管道引爆;

    4、杭州萧山52岁男子出门买早饭在绿化带迷路四天三夜,吃野花喝露水求生,官方人士:最深处草丛约有一人高;

    https://www.zhihu.com/video/1655017715835404288

    5、四川大学通报地铁事件涉事学生处理结果:留校留党察看,推荐免试研究生接收过程未发现违规;

    6、厦门:立法禁斑马线上刷手机,违者或被罚款50元,新规8月1日起施行;

    7、韩军确立反朝机方针:若朝鲜向首尔上空派遣1架无人机,韩军就派十架至平壤"盘旋示威";

    韩国陆军无人机(资料图片),图自韩联社

    8、台媒:山东舰航母编队21日通过台湾海峡,期间台军"绵密监控";外媒:美将和平解决台湾问题作为"一中政策"核心内容,外交部:篡改政治承诺;美媒:拜登又放风,称美国总统气候问题特使克里将很快前往中国;

    台防务部门还称,自 20 日上午 6 时起至今天上午 6 时," 侦获 " 解放军军机 19 架次(其中进入西南空域 2 架次)、解放军军舰 5 艘次在台海周边活动。

    9、研究:如不大幅减少温室气体排放,喜马拉雅冰川或在本世纪末消融80%,影响亚洲20亿人;

    10、德邦证券:美联储加息趋势正逐步退出,预计黄金、白银价格或将迎来短期及长期两部分助力;美联储主席鲍威尔:6月只是暂缓加息,大多数FOMC成员支持进一步加息;

    11、外媒:当地20日,洪都拉斯一女子监狱发生严重骚乱,造成至少41名女性死亡,其中大部分被烧死、枪杀或刺死,街头帮派或是幕后黑手;

    据当地媒体报道,这座女子监狱位于特古西加尔巴西北约30公里的塔马拉市,事发时监狱传出枪声并发生火灾,冒出浓烈黑烟。一些涉事人员可能为黑帮成员。

    12、当地21日下午,法国巴黎发生瓦斯爆炸,多栋建筑受影响,其中一栋着火并出现坍塌,目击者:有人被困在建筑物中;

    13、美媒:美潜艇失联区域传来"砰砰"声,每30分钟一次,游客或有生还可能。美海洋专家:失踪潜艇或已"内爆",被撕成碎片。美国海岸警卫队:失踪潜艇还剩约40小时的氧气支持;

    14、乌大坝被炸引发洪灾后,乌媒称俄军内部疑因饮水污染爆发霍乱,俄官员:或与美生物实验室有关;

    ↑赫尔松一个被洪水淹没的社区

    15、当地20日,俄罗斯最大火药厂爆炸已致5死13伤:系末代沙皇创立,因俄乌冲突增产,爆炸已排除恐袭可能性;普京:新型重型导弹"萨尔马特"将进入战斗值勤;

    【微语】明明是为了生活而工作,可最后却为了工作而疏远了生活,挣钱成了目标,却忘记如何生活。

  • 6月21日,星期三,在这里每天60秒读懂世界!

    6月21日,农历五月初四,星期三!

    在这里,每天60秒读懂世界!

    1、海关总署:自6月20日起恢复台湾地区番荔枝输入大陆。岛内农民:期盼这天到来已等近3年;

    图为番荔枝果农。图片来源:台湾《旺报》

    2、中国铁路7月1日起实行新的列车运行图:扩大京津城际铁路和广深港高铁运能,成都坐高铁可直通香港;

    3、网传内蒙古一公职人员吸毒被抓2次,如今仍上班,涉事单位:已处理过,开除党籍降工资,当普通工作人员在用;

    4、阿里集团宣布换帅:张勇9月10日卸任董事长和CEO,蔡崇信和吴泳铭接任;

    6月20日,张勇(中)与蔡崇信(右一)、吴泳铭(左一)正式启动交接。 图片来源:供图

    5、杭州:拟立法传承发展老字号,鼓励职业学校开设传统技艺课程;沈阳:全日制中专以上毕业生购房可享受全额契税补贴;广州出台快递条例:将快递末端服务设施纳入公共服务配套。使用智能快件箱投递应征得收件人同意;

    6、广州番禺警方通报:19日洛溪村某出租屋发现3具尸体,分别为38岁、36岁和29岁男子,现场发现1个装有木炭灰烟的铁桶,系一氧化碳中毒死亡,排除他杀;

    7、一中国女游客称遭马尔代夫高档酒店管家性侵,当地警方迟迟不推进该案调查。涉事酒店回应:严肃对待此类指控,和旅客保持沟通,中方使馆:已联系相关部门调查;

    一名中国女游客在马尔代夫丽思卡尔顿度假酒店遭受性侵,但酒店和马尔代夫警方对此案调查进展缓慢。中国驻马尔代夫领事馆已介入此事,要求相关方面严肃对待报案,并查明真相。此事件引发了关于旅游安全和性侵保护的广泛讨论。

    8、河南焦作师专食堂烤鱼被指现蛆虫,该校后勤:市监局已介入;河南两兄妹从小区29楼通风管道口坠亡,家属称事发地无警示标识,物业: 通往顶楼的入口属安全通道,无法封闭;

    https://www.zhihu.com/video/1654650219835932672

    9、湖南56岁女子在派出所等候讯问时死亡,官方: 涉嫌介绍卖淫主动投案,上厕所途中倒地抢救无效死亡,经诊断系心源性猝死;

    6月19日,邓女士向记者表示,她的母亲6月14日上午被湖南慈利县观音桥派出所传唤接受询问,当天下午她突然接到电话让赶去医院,到了医院发现母亲已经死亡,死亡原因尚不清楚。

    10、南京5岁女孩遭东航飞行员驾车撞倒碾压死亡,双方被认定负同等责任,东航回应:已暂停其工作,需等复议责任判定结果;

    11、台媒:台军最新万吨两栖船坞运输舰玉山号成军,台"海军司令"称"将立即担负战备"承担包括"拒止武力犯台"等作战任务;

    台湾《自由时报》的文章称,成军后玉山舰将让“作战指挥有更大空间”。

    12、外媒:印度北部持续遭受极端热浪侵袭,高温一度飙破44℃,在过去几天有近170人死于高温酷暑;

    13、外媒:拜登儿子亨特承认两项未缴纳联邦所得税罪名及一项涉枪支罪,可能避免入狱;

    14、韩政府:为让国民放心,将对境内20处海水浴场进行紧急核辐射检测;

    15、当地19日下午,美国一艘观光潜艇参观泰坦尼克残骸失联!载有英亿万富翁等5人,游览费250万美元起步:氧气或不足96小时,目前,大规模搜救行动正在进行中;

    【微语】丧都是闲出来的,又闲又没钱,没有目标,焦虑到不行还觉得很累。

  • Linux 标准分区扩容

    0x00  前提

    安装growpart工具

    yum install -y cloud-utils-growpart
    yum install xfsprogs

    0x01 使用growpart扩容工具扩容

    growpart /dev/sda 1
    #注意磁盘和序号之间有空格 序号1代表分区号
    

    0x02 如果运行错误请设置语言

    [root@A~]# growpart /dev/vda 1
    unexpected output in sfdisk --version [sfdisk,来自 util-linux 2.23.2]
    [root@A ~]# LANG=en_US.UTF-8

    0x03 扩容文件系统

    #这里是xfs系统
    xfs_growfs /dev/sda1

    0x04 检查文件系统

    [root@A ~]# blkid /dev/vda1
    /dev/vda1: UUID="deaab0e3-129e-4c09-86a4-e62d873ae4c0" TYPE="ext4"
  • SAP S/4 HANA 1709 base on SLE 15 SP4 测试环境部署

    SAP S/4 HANA 1709 base on SLE 15 SP4 测试环境部署

    0x00 部署环境

    1. 系统环境:SUSE FOR SAP   SLE-15-SP4 ,光盘一共2张,共计37G左右。安装系统目前只用到了cd1

    1.1 当前测试环境采用的方案是:2台服务器,分别是1台HANA,1台S4/HANA,2台服务器均需部署SUSE FOR SAP SP4

    1.2 部署过程略,设置好网卡地址,网关地址,主机名,DNS后即可进入磁盘分区划分的阶段。

    1.2.1 分区时需要注意:分区使用expert Partitionner即可。分区:a)创建/boot/efi分区,格式是FAT,大小256M即可 b)创建SWAP分区,大小最低64G    c)创建卷组,需要先创建未被格式化的RAW分区,然后在此基础上创建group volumn,然后将所有剩余空间都给与这个卷组,并挂载至 根分区  /  卷组名自定义为root即可。

    2. HA NA环境:51055632-SAP HANA Platform Edt. 2.0 SPS06 rev63 Linux x86_64 下载HANA S4/HANA需要SAP的账号,才能下载,通过下载中心的按字母排序查找相应的资源

    2.1 HANA下载:安装包- HANA Platform Edttion2.0 on linux X86_64的安装包

    2.1 在HANA服务器上创建目录/media,上传HANA安装包至服务器并解压,并赋予777权限,避免因为权限问题造成的问题。

    3.S4/HANA环境:安装包共计5个part,下载完全后可解压出安装包

    3.1 语言包:同样是个part包,下载完全后可解压出完整的安装包。解压出来的文件夹需要整体上传至S4/HANA服务器的指定目录,比如/media 目录,注意权限。

    3.2 下载SWPM 即 SAP Software Provisioning Manage 本次使用的S4/HANA是 1709版本,因此需要下载SWPM1.0,1709以后的使用2.0

    下载地址:https://support.sap.com/en/tools/software-logistics-tools.html#section_622087154

    3.3 下载SAPCAR解压工具,解压SWPM下载包,将解压出来的文件夹上传至S4/HANA服务器的/media目录即可

    3.3.1 解压命令

    #windows cmd下,进入sapcar所在目录
    sapcar.exe -xvf "swpm包文件名" -R swpm
    #其中-R  代表解压到新的文件夹 后面swpm是新文件夹的名称

    3.4 将HANA安装文件夹中的DATA_UNITS\HDB_CLIENT_LINUX_X86_64目录上传至S4/HANA服务器的/media目录

    0x01 HANA部署

    1.上传的HANA包解压后,进入解压后的目录,找到DATA_UNITS/HDB_SERVER_LINUX_X86_64目录进入,并运行./hdblcm,启动安装过程

    2835777-20220913104416358-2068268668

    选择1 install 安装,选择2 server 安装服务器

    2835777-20220913104611181-1808543994

    选择安装的路径目录,主机名,是否添加其他的HANA主机,SID,实例编号等等信息

    2835777-20220913104755933-735894688

    因为本次部署的是测试环境,因此选择test,其他根据情况自行选择。

    2835777-20220913104925797-312517788

    设置sapadm,SIDadm以及数据库system的密码

    提示是否重启,如果是单节点HANA的话,输入y,如果是HA高可用时多节点,输入n,等待安装完成

    系统提示“SAP HANA Database System installed ”, 即代表安装完成

    0x02 S4/HANA部署

    1.将HANA服务器和S4/HANA服务器的/etc/hosts都分别加上2台服务器的ip和主机名对应,注意每台都要加上2台的对应关系

    2.进入swpm所在目录,执行 ./sapinst,开启安装,此时会显示一个URL ,请用ip地址代替URL中的localhost,然后访问,开始安装前的参数选择

    3.选择1709的 S4/HANA SERVER—–SAP HANA DATABASE —–Preparations —–Installation—-Application Server ABAP——standard system—-点击next开始

    4.选择自定义,下一步–填入HANA的SID,安装目录默认即可

    2835777-20220913110918469-1634322917

    下一步,设置FQDN 域名,一般实例名+域名即可

    2835777-20220913111012609-578194032

    下一步,设置全局密码  Master password,设置SAP SYSTEM Administrator 密码,其余 默认

    设置HANA 数据库的连接信息

    2835777-20220913111342293-359143218

    下一步,S4/HANA安装过程中,需要去官网下载几个补丁,上传至服务器的指定目录,然后服务器安装程序会检查这些包是否匹配

    2835777-20220913111539429-1671537970

    这个阶段需要上传4个文件,分别是:igsexe,igshelper,sapexe,sapexedb,其中sapexe和sapexedb,需要匹配,作者初次安装时在这里卡了一段时间,后发现,sapexe的注释是kernel part 1,sapexedb的注释是kernel part 11,页面给的连接弹出的是sapexedb的连接,我们在SAP官网的下载中心去寻找SAPEXE_即可,找到对应你的系统版本的SAPEXE_即可,作者这里是80002573,而SAPEXEDB则是80002572.SAR。其他两个文件直接点击连接选择最新版本下载即可。

    下一步,下载SAPHOSTAGENT.SAR 直接点击连接下载即可

    同样的,也需要上传到指定目录,然后下一步,安装系统会继续检查

    之后都是默认下一步直到,来到是否安装livecache页面,我们取消掉livecache,下一步

    此时,就到了选择client路径的时候,在环境准备的时候,我们将HANA的安装包中的HDB_CLIENT_LINUX上传至了S4/HANA服务器的/media目录,此时就需要制定该路径,安装程序会检查该路径和对应的目录的合规性

    2835777-20220913130804460-858510177

    下一步,就到了检查S4HANA安装包路径的检查了

    2835777-20220913131319419-1788118908

    下一步,默认即可

    2835777-20220913131508033-1256805215

    下一步,默认

    2835777-20220913131543924-803595833

    2835777-20220913131722773-661830894

    默认下一步

    2835777-20220913131833433-731211974

    默认,下一步

    2835777-20220913132022102-1764811229

    2835777-20220913132126500-1510926383

    默认,下一步

    2835777-20220913132220920-1140193232

    默认,下一步,ABAP的端口,默认不修改

    2835777-20220913132336508-1891335557

    默认,下一步

    2835777-20220913132442483-1250260156

    默认,下一步

    2835777-20220913132550236-1517398373

    默认,下一步

    2835777-20220913132651074-1164810337

    默认,下一步

    2835777-20220913132735073-1352792740

    默认,下一步

    2835777-20220913132911307-257855875

    2835777-20220913133128429-1623691753

    默认,下一步

    2835777-20220913133359327-448787160

    选择第二项后,下一步

    2835777-20220913133634594-759858832

    2835777-20220913133816812-660171250

    开始安装

    2835777-20220913133940601-314787995

    中间因为网络故障,安装过程中断,重新在命令行下运行./sapinst后,访问新的url页面会提示继续安装,无需重新开始,这一点还是很好的

    2835777-20220914145646784-2002305707

    0x02  登录系统

    安装完S/4 HANA后就可以在windows等平台安装 sap gui客户端来登录服务器了

    在连接中,右键新建新条目,输入实例编号,系统标识SID,输入服务器地址 ,saprouter没有可以不填入。

    初次登录,sap系统会分配一个000的client,首次登录可以输入 SAP* 以及你的master密码就可以登录

    2835777-20220914152057097-1068790811

    点击continue  就可以登入

    2835777-20220914152230582-893814171

    首先,我们应当避免使用SAP* DDIC等用户,根据DDIC用户复制出来一个新的用户,通过输入事务码SU01,进入用户维护功能,点击copy复制用户,按照提示FROM  源用户  TO 新用户 点击右下角 copy即可

    2835777-20220914152726224-1271036111

    记得类型填入dialog,否则无法登录

    使用新建的用户登录进去以后,先行输入事务码STMS 传输配置设置, 设置TMSADM的密码。

    在弹出的对话框中输入密码,点击continue,继续

    在这里,前面安装S4HANA时设置的FQDN给我埋下了一个巨大的坑,导致我无论如何都是提示 错误,如下图

    2835777-20220915104421134-1070729470

    The TMS configuration is inconsistent 的错误提示的解决方法

    初学,无从下手,幸得 大榕树sap basis群内 小师妹,sap basis-EWM,X.Y,常州-菜鸟,是断念吖等等诸多大佬的帮助指点,排查出是因为FQDN设置后没有 配置/etc/hosts 对应FQDN,另外配置过后一定要在SM59中,update configuration一下

    具体解决经过:

    1.通过rz10查询默认参数,首先发现没有任何profile文件,此时需要首先导入安装时默认的profile,通过more菜单可以找到,如图

    2835777-20220915111542650-416852789

    点击more–Utilities

    2835777-20220915111909379-219341172

    导入默认的profile文件,通过 profile后的查询按钮,可以选择已经导入的各种profile文件,我们选择Default profile,选择Extended maintenance 点击display 后就可以查看默认的参数了,如图

    2835777-20220915112104148-1698088374

    选择 display 查看参数

    2835777-20220915112206606-341889817

    百度后,根据官方解决方案是:

    2835777-20220915124049118-621624329

    set the profile parameter “rfc/use_gwstart = 1”

    然后通过rz10 增加了default profile中的rfc/use_gwstart = 1,问题依旧。在check Default Porfile中还提示检查出了错误,经请教该错误不影响。

    2.修改 Default Profile中gw/acl_mode的值为0 ,原值为1,修改完参数后,重启实例,问题依旧

    3.一夜无话,群内大佬 sap basis-EWM指出是否是RFC 连接不通,接下来就开始检查RFC连接,通过sm59 检查rfc连接:ABAP connection 连接测试 权限测试,TCP/IP connections的 C_TP_${instance number}_S4HANA 连接

    2835777-20220915124911733-400627585

    2835777-20220915125046167-1760654984

    连接测试结果

    2835777-20220915125134873-954824696

    权限测试结果

    2835777-20220915125612771-1498583003

    2835777-20220915125701458-602643711

    经确认,该类报错不影响,可以忽略。

    4.directory 及tool 检查

    输入事务码STMS后,进入system overview内,点击more 选择system check 检查

    2835777-20220915130121300-1291952

    2835777-20220915130209009-433405979

    2835777-20220915130344628-341932943

    发现报错,检查TMS configuration后 没有发现问题,经群内X.Y 提醒是否是 安装S/4 HANA时 设置的sap FQDN问题导致的。安装时,该设置是随便输入的,因为内网没有dns服务器,也没有设置hosts匹配,导致TMS rfc连接时出错。

    将FQDN配置到/etc/hosts中,FQDN和主机名一起,与IP地址对应。至于FQDN,随意设置即可,重启实例,问题依旧。

    无奈之下,进入事务码SE06 ,重新初始化TMS ,删除TMS配置

    2835777-20220915131540419-1102028371

    删除Default Profile中的SAPFQDN参数及其对应值,保存,重启实例,同时/etc/hosts中依然保存了FQDN和IP地址的对应

    然后,进入STMS—-system overview–updatre configuration后

    重启,问题解决,进入STMS,不在提示 The TMS configuration is inconsisent 。

    查看TMS—system overview–sap system —check  tool 后发现通过。

    至此,因为FQDN设置导致无法通过TMS 的问题解决。

    0x04  安装语言包

    输入事务码 i18n,记住是字母i 不是小写L。一万点暴击。

    2835777-20220915131958589-2066709733

    点击 Add language

    2835777-20220915132049857-1912803906

    2835777-20220915132151159-1314784061

    2835777-20220915132219933-308940946

    添加即可。

    退出i18n,进入事务码SMLT

    通过ssh工具,将从官网下载的对应版本的语言包,解压,上传解压后文件夹中的ZH下的 .PAT文件到指定路径下 /usr/sap/trans/EPS/in

    2835777-20220915132554311-2073320726

    2835777-20220915132941723-1210120492

    添加保存后,回到SMLT的界面

    点击chinese右侧的第二个图标,import package,弹出对话框 导入语言包

    2835777-20220915133159698-1921028985

    点击setting,

    2835777-20220915133324011-1442272325

    选择第二项,导入所有客户端

    2835777-20220915133413420-744793204

    设置完成后,回到导入语言包对话框,在右侧选择当前实例,点击Execute 执行,确认。注意:操作中一点要先选择左侧的包,才能出发执行任务

    2835777-20220915133649697-1525941693


    返回SMLT,展开Chinese ,如图

    2835777-20220915134227561-541817834

    等待变为绿色方块后,会提示导入完成。

    插曲:执行导入操作后,修改了部分Default Profile 参数后,重启了sap实例,导致导入中断,可以在STMS事务码中查询传输请求列表。

    这种导入过程中,重启实例或者服务器,断电等中断操作,会导致导入一直卡在传输状态,在SE13中查看是没有任何锁的动作,在T002C里也没有任何锁的记录,导致你无法进行下一步操作

    这里提供一个方法,进入事务码SMLT后,在左上方输入框输入abortimp后可以中断导入,取消导入,再次执行导入操作,等待导入结束即可。

    这个abortimp是不能在全局事务码中输入的,会提示不存在。

    为了实现中文,更改的参数如下:

    # Default  profile中添加这些参数即可,
    zcsa/system_language = 1
    zcsa/second_language = E
    zcsa/installed_languages = E1
    install/codepage/appl_server = 8400
    install/codepage/db/non_transp = 8400
    install/codepage/db/transp = 8400
    PHYS_MEMSIZE = 360

    0x05 编译组件

    SAP系统初始安装后,ABAP程序只是源代码状态,每当事物码第一次运行时,程序会进行编译,尤其是一些业务内容很丰富的事物码如ME21N、VA01费时很多。为避免以上问题,可以采用集中强制编译方式,使用TCODE : SGEN,选定某些或全部组件执行编译,这时间通常很长但以后再次运行则速度很快。

    2835777-20220915212653310-781425283

    第一次勾选全部组件,勾选生成选定组件的所有对象

    2835777-20220915213243942-1181069042

    2835777-20220915213344991-1904836033

    2835777-20220915213531491-650874379

    启动作业,等待完成即可。查看作业监控器,等总计一栏变为0时或者作业消失时就完成了。

    0x05  client –copy client

    新建客户端client,我们在登录的时候用的是000 client ,这是一个sap提供的参考client,不能作为业务环境使用,因此我们必须新建一个client

    a)首先,先登录client000,即当前默认的client,我们进入事务码:SALE

    2835777-20220917104431679-665981938

    新建逻辑系统,点击新条目

    2835777-20220917104754756-1891109281

    输入,逻辑系统    名称  2个字段的内容,格式以 SID+CLNT+编号(3位数),名称随便输入,保存即可

    2835777-20220917104942241-1547105384

    然后回到事务码:SALE,展开逻辑系统

    选择将逻辑系统分配到集团

    2835777-20220917105500025-657446423

    点击,新条目(话说找这里,找了几个小时)

    2835777-20220917105624668-932822273

    2835777-20220917110506696-1238471569

    保存即可。此时客户端列表就多出来刚刚新建的client

    2835777-20220917110715787-686608490

    修改参数文件,允许SAP*登录刚才新建的客户端

    进入事务码:rz10

    这里修改的是实例参数文件,没有修改默认参数文件

    2835777-20220917111922470-1898631308

    保存即可。

    2835777-20220917130732496-1692683001

    退出当前client,用SAP* 登录新建的客户端,记得密码是大写的 PASS,不是000的SAP*的密码,切记,切记!!

    登录时注意:集团或者client 输入新建的编号,用户名:SAP*  密码:PASS

    复制客户端:

    事务码:SCCL,进入界面,如下图,选好参数,填好源client编号

    2835777-20220917133139181-183226967

    测试运行,或立即启动

    此时会报  FINBASIS连接错误

    处理方法:https://fenginfo.com/102.html

  • fail2ban 防ssh爆破或攻击

    fail2ban 防ssh爆破或攻击

    目的:防止ssh爆破

    fail2ban

    > Fail2ban是一个根据系统日志动态调整防火墙规则的安全工具,它具有响应迅速、使用方便的特性。

    0x00 环境说明

    centos7.9

    0x01 安装

    yum install -y epel
    yum install -y fail2ban-firewalld
    #centos7以上默认是firewall防火墙,如果系统是iptables防火墙
    yum install -y fail2ban

    0x02 结构

    配置文件位置:/etc/fail2ban/fail2ban.conf

    jail配置文件:jail.conf 一般拷贝一份.local

    cp jail.conf jail.local
    #因为.local可覆盖.conf配置,因此无需修改.conf 直接更改.local即可

    自定义过滤规则目录:/etc/fail2ban/filter.d

    自定义动作配置目录:/etc/fail2ban/action.d

    0x03 jail.local配置

    vi /etc/fail2ban/jail.local
    #默认配置
    [DEFAULT]
    ignoreip = 127.0.0.1/8
    bantime  = 86400
    findtime = 600
    maxretry = 5
    #这里banaction必须用firewallcmd-ipset,这是fiewalll支持的关键,如果是用Iptables请不要这样填写
    banaction = firewallcmd-ipset
    action = %(action_mwl)s
    ignoreip:IP白名单,白名单中的IP不会屏蔽,可填写多个以(,)分隔

     bantime:屏蔽时间,单位为秒(s)
     findtime:时间范围
     maxretry:最大次数
     banaction:屏蔽IP所使用的方法,上面使用firewalld屏蔽端口


    # 默认配置
    [DEFAULT]
    # 被ban时间
    bantime  = 15m
    # 检索时间
    findtime  = 10m
    # 最大尝试数,即失败5次就被ban15分钟
    maxretry = 5
    maxmatches = %(maxretry)s
    # 后端服务依赖systemd
    backend = systemd
    # 日志警告信息可以使用DNS记录访问主机地址
    usedns = warn
    # 日志编码使用utf-8
    logencoding = utf-8
    # 启用监管
    enabled = ture
    # 默认为普通模式
    mode = normal
    # 过滤模块
    filter = %(__name__)s[mode=%(mode)s]
    # 防火墙调用firewallcmd,默认为iptables
    banaction = firewallcmd-ipset[actiontype=<multiport>]
    banaction_allports = firewallcmd-ipset[actiontype=<allports>]
    
    # 管理SSHD
    [sshd]
    enabled = true
    filter  = sshd
    port    = 22
    logpath = /var/log/secure #%(sshd_log)s 也可以

    另一种简单设置:

    enabled = true
    port    = ssh
    logpath = %(sshd_log)s
    backend = %(sshd_backend)s
    bantime = 180
    findtime = 180
    maxretry = 3
    [sshd]:名称,可以随便填写


     filter:规则名称,必须填写位于filter.d目录里面的规则,sshd是fail2ban内置规则


     port:对应的端口


     action:采取的行动


     logpath:需要监视的日志路径


    重启fail2ban

    systemctl restart fail2ban.service

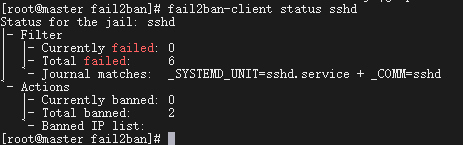
    查看状态

    fail2ban-client status sshd
    #此时的sshd是jail.loal中设置的规则项
    #手动ban掉指定IP
    fail2ban-client set 规则项 banip x.x.x.x
    fail2ban-client set 规则项 unbanip x.x.x.x  
    fail2ban-client set 规则项 delignoreip x.x.x.x
    

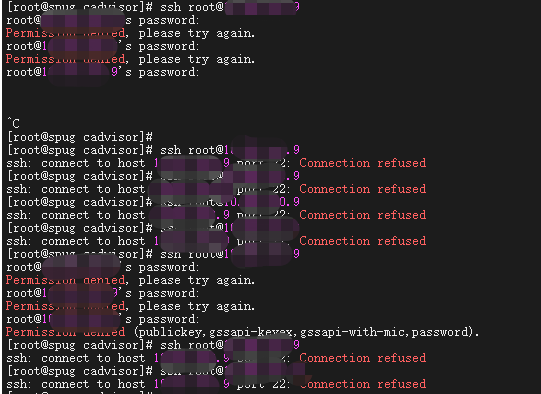
    利用ssh 故意输错密码

    2835777-20221201142537702-429938316


    2835777-20221201142623008-222485233


    0x04 常用配置

    防护Wordpress

    # 在指定目录下建立wordpress配置文件,指定监控wordpress的访问地址
    vi /etc/fail2ban/filter.d/wordpress.conf
    
    [Definition]
    failregex = ^ -.* /wp-login.php.* HTTP/1\.."
    ignoreregex =

    # 在jail.conf中加入如下配置,让fail2ban监视指定日志文件,根据日志记录进行拦截
    [wordpress]
    enabled = true
    port = http,https
    filter = wordpress
    action = %(action_mwl)s
    maxretry = 20
    findtime = 60
    bantime = 3600
    logpath = /usr/local/nginx/logs/access.log

    防止半连接攻击

    # 需要先新建一个nginx日志匹配规则
    vi /etc/fail2ban/filter.d/nginx-cc.conf
    #填写如下内容 新建filter.d下的规则
    [Definition]
    failregex =  -.*- .*HTTP/1.* .* .*$
    ignoreregex =

    # 加入如下配置
    [nginx-cc]
    enabled = true
    port = http,https
    filter = nginx-cc
    action = %(action_mwl)s
    maxretry = 20
    findtime = 60
    bantime = 3600
    logpath = /usr/local/nginx/logs/access.log
  • ZABBIX php-fpm占用内存高的解决办法

    ZABBIX php-fpm占用内存高的解决办法

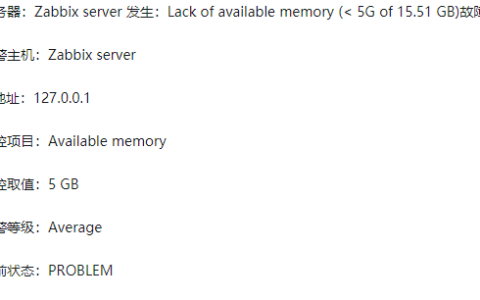
    0x00 故障:

    2835777-20230110132237997-1319950803


    0x01 Top

    PID USER      PR  NI    VIRT    RES    SHR S  %CPU %MEM     TIME+ COMMAND
    1605 apache    20   0 1069240 726400   3920 S   0.0  4.5 261:17.41 php-fpm                                                                                                                                            
    1607 apache    20   0 1066988 726212   3932 S   0.0  4.5 260:42.60 php-fpm                                                                                                                                            
    1606 apache    20   0 1069432 724392   3920 S   0.0  4.5 260:51.22 php-fpm                                                                                                                                            
    9481 apache    20   0 1066936 724124   3924 S   0.0  4.5 261:43.43 php-fpm                                                                                                                                            
    1603 apache    20   0 1068816 724052   3916 S   0.0  4.5 261:09.39 php-fpm                                                                                                                                            
    1604 apache    20   0 1067072 723892   3916 S   0.0  4.5 261:26.87 php-fpm                                                                                                                                            
    11714 apache    20   0 1065180 721692   3912 S   0.0  4.4 261:12.72 php-fpm                                                                                                                                            
    9274 apache    20   0 1066056 720220   3908 S   0.0  4.4 260:50.75 php-fpm                                                                                                                                            
    24803 apache    20   0 1049856 710728   3944 S   0.0  4.4 255:48.13 php-fpm                                                                                                                                            
    10620 apache    20   0 1048444 708284   3928 S   0.0  4.4 255:10.10 php-fpm


    0x02 解决方法

    修改 /etc/opt/rh/rh-php72/php-fpm.d/zabbix.conf

    vi /etc/opt/rh/rh-php72/php-fpm.d/zabbix.conf
    #贴入,值根据情况修改
    pm.max_requests = 200
    #重启服务
    systemctl restart httpd rh-php72-php-fpm


    0x03 总结

    php-rpm的内存未正确的释放

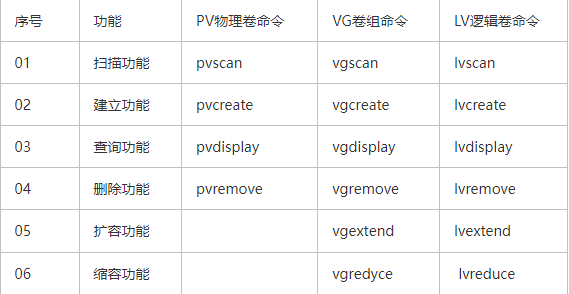
  • LVM在线扩容 _

    LVM在线扩容 _

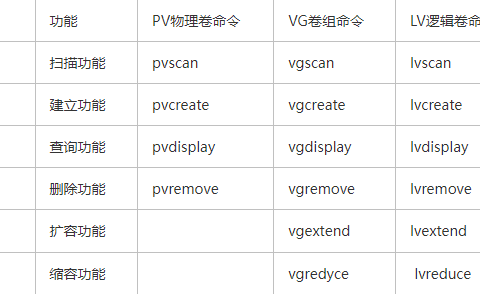
    2835777-20230112141510608-49936873


    0x00 环境说明

    centos 7.9 增加一个磁盘 容量:100G

    0x01 添加磁盘

    虚拟机添加硬盘后,无需关闭虚拟机,直接扫描更新磁盘状况即可

    echo '- - -' >/sys/class/scsi_host/host0/scan;
    echo '- - -' >/sys/class/scsi_host/host1/scan;
    echo '- - -' >/sys/class/scsi_host/host2/scan;

    lsblk #查看块设备概况
    yum install -y lvm2 #如果不能使用pgs pvcreate等命令,可以通过yum安装

    0x02 创建PV

    # 经测试无需fdisk 分区格式化,可以直接创建pv,并扩容vg
    # 创建pv
    pvcreate  /dev/sdb

    0x03 扩容VG

    vgextend vg名称 /dev/sdb
    # 如果不清楚vg名称,可以通过命令查询
    vgs

    0x04 LV扩容

    # 查看lvm名称,本次扩容的是root卷
    df -Th
    # 扩容
    lvextend -l 100%free -n /dev/mapper/centos-root

    0x05 更新文件系统

    #本次测试是xfs文件系统
    xfs_growfs /dev/mapper/centos-root
  • oracle启动监听后提示no services的解决办法

    0x00 问题

    经常安装完后,dbca建库,netca增加监听后,命令行提示:The listener supports no services

    0x01 解决方法

    alter system set local_listener="(address = (PROTOCOL = TCP)(HOST = 你的IP地址) (PORT = 1521))";
    alter system register;

    0x02 查看监听

    lsnrctl status

    0x03 心得

    数据库监听启动,不一定代表数据库可以连接,主要看数据库实例有没有注册到监听里,同时tnsping也只是测试网络的通断,实例能不能通过监听连接是无法通过tnsping测试出来的

  • 6月20日,星期二,在这里每天60秒读懂世界!

    6月20日,农历五月初三,星期二!

    在这里,每天60秒读懂世界!

    1、水利部:针对江苏、浙江、安徽、福建、江西、湖北、湖南、广西、贵州、云南10省区启动水旱灾害防御Ⅳ级应急响应;

    2、广州:白云火车站封顶,总建筑面积约45.3万平方米,将成亚洲最大TOD综合交通枢纽之一,预计今年年底竣工;

    3、辽宁喀左一女子房产被邻居打通入住,警方:开发商欠钱将其房子抵押给邻居,建议走司法程序,当事人:曾和邻居及开发商打过官司并胜诉,但仍拿不回房。官方通报:成立调查组;

    4、海南海口市:19日早上,在美兰区海甸岛世纪大道与万兴路交叉口处一特斯拉撞飞越野车,致1死1伤,5辆车受损,一男童从车内甩出已被紧急送医,年轻女司机已被控制,事故原因调查中;

    5、日方逮捕一名中国籍研究员,外交部:已通过外交渠道向日方表达关切;

    6、布林肯访华记者会:过去两天里我们迈出了积极一步。中美在一些领域可以共同努力应对跨国挑战。美"一中政策"不变,不支持"台独";

    7、国泰航空公布毛毯事件改善方案:扩大普通话服务,招聘内地空乘;

    8、"鼠头鸭脖"涉事企业曝光:江西中快,其母公司经营全国700多个高校食堂,自称直逼海底捞,曾是百强餐饮第7,涉事学校已与其解约;

      此前胡锡进在社交媒体上“力挺”市监局称其没理由为校方站台。

    9、江西南昌某中学初三学生疑成绩差被老师要求弃考,官方通报:基本属实,将追究相关人员责任,网友:为了升学率,良心不会痛吗;

    10、台媒:新加坡廉价航空一航班,降落桃园机场后发现前轮少个轮胎;韩媒:韩国一客机飞行途中一乘客称胸部有压迫感,并试图强行开舱门,所幸被及时制服,一个月内已发生两起;

    据台湾联合新闻网报道,新加坡廉价航空“酷航”TR-897航班今天凌晨零时6分从韩国仁川飞抵桃园机场,降落前发现前胎胎压异常,降落机场后地勤人员发现飞机前轮少了左侧轮胎,仅剩右侧轮胎还在。目前该航班在等待维修。韩国SBS电视台本月19日关于“济州航空公司一架客机有乘客在飞行途中试图打开舱门”报道所配视频中的画面

    11、外媒:空客赢得航空史上最大订单,将为印度最大航空公司提供500架飞机,价值超过500亿美元;

      当地时间周一,空客公司获得了航空史上最大的飞机采购订单,将向印度靛蓝航空(IndiGo)出售500架A320neo窄体喷气式飞机。当天,两家公司的高管在巴黎航展上宣布了这笔巨额交易。

    12、在超常规手段打压中资手机后,印度又"盯上"了中国的钢铁:将审查关于征收中国钢铁反补贴税的建议;外媒:孟加拉国正式申请加入金砖国家;

    13、韩媒:因担忧核污染水影响,韩国5月日本海产品进口量下降三成,已连续两个月呈下降趋势;韩媒:韩国政府决定高考排除超高难度试题,遏制课外补习之风;

      资料图:2021年4月15日,在首尔某大型超市海产品售卖区挂出“抵制日货”等标语。针对日本决定将福岛第一核电站核污染水排放入海一事,韩国各界表示抗议和质疑。 中新社记者 曾鼐 摄

    14、俄媒:"失踪"多日后,普京暗示乌军总司令或已不在乌境内,英媒:乌情报局局长同样下落成谜;

    乌武装部队总司令扎卢日内乌克兰国防部情报总局(GUR)局长基里洛·布达诺夫

    15、俄媒:俄方称乌克兰在乌白边境部署军队,警告基辅不要"军事冒险";英国军方评估乌克兰反攻:取得小幅进展,俄乌均遭受重大伤亡;北约秘书长:北约峰会不会邀请乌"入约",将讨论让其更接近;

    【微语】如果你发现,大家都对你客气了,不是因为大家素质提高了,而是因为你变强了。在这个世界上,从不缺丛林法则,缺的是公正。